

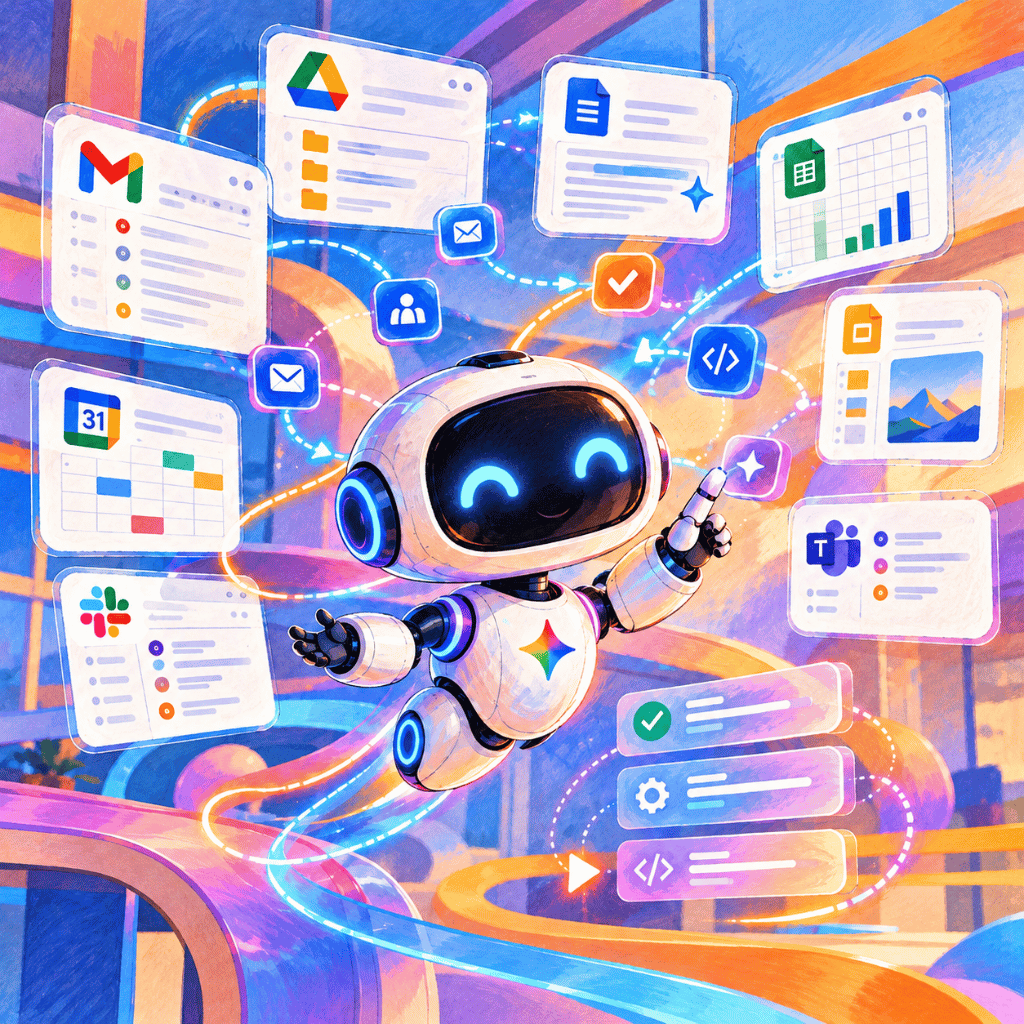
Le 8 octobre 2026, Google Cloud a présenté Gemini Agent, un agent universel intégré à Gemini Enterprise, conçu pour travailler dans les applications de l’entreprise, mobiliser des outils et poursuivre des objectifs en arrière-plan. Le changement ne tient pas seulement à la diversité des tâches annoncées, mais au passage d’une IA qui répond à une IA à laquelle l’organisation délègue une partie d’un processus. La question décisive devient alors celle du contrôle : qui autorise l’agent, quelles données peut-il atteindre et comment vérifier ses décisions ?
Ce que Google a réellement annoncé
Gemini Agent est présenté comme une interface unique capable de répondre à des questions, créer des documents et des médias, produire du code, interroger des données et exécuter des workflows. Il doit être accessible depuis Gemini Enterprise, Google Workspace, un navigateur, un terminal et, progressivement, des environnements tiers comme Microsoft 365 et Slack.[1][2]
Dans Gmail, Drive, Docs, Sheets, Slides, Chat ou Calendar, l’agent peut exploiter les informations auxquelles l’utilisateur a déjà accès. Google prévoit aussi des connecteurs vers GitHub, Jira, Salesforce, ServiceNow, Confluence et d’autres services professionnels. Le fournisseur affirme que les données restent dans leurs systèmes d’origine et que les permissions existantes sont respectées.[2]
Cette annonce doit néanmoins être lue avec précision. Au 12 octobre 2026, plusieurs capacités importantes, notamment certaines tâches longues en arrière-plan, le choix de modèles tiers et des applications mobiles ou de bureau, sont encore en accès anticipé ou en déploiement progressif. The Verge décrit d’ailleurs le produit comme une préversion privée destinée aux entreprises. Il ne s’agit donc pas encore d’un service uniformément disponible ni d’un état stabilisé du produit.[2][4]
Ce qui distingue Gemini Agent d’un chatbot
Un chatbot attend généralement une instruction puis produit une réponse. Gemini Agent reçoit un objectif, décompose le travail, sélectionne un modèle, consulte des sources, appelle des outils et peut poursuivre l’exécution sans conserver l’utilisateur devant l’écran. La nouveauté est moins une fonction isolée qu’une architecture de délégation réunissant mémoire, orchestration, identités, connecteurs et règles d’action.
Google annonce quatre formes de mémoire : la mémoire de session, la mémoire sémantique pour les faits et préférences, la mémoire procédurale pour les méthodes de travail et la mémoire épisodique pour certains événements passés. Le système peut également créer des sous-agents temporaires, chacun doté de sa propre identité, afin de traiter des parties d’une mission. Des agents dits coworkers peuvent disposer d’une adresse électronique, d’un espace de stockage et d’un contexte limités à leur rôle.[1][2]
Cette persistance réduit les répétitions, mais elle augmente aussi la portée d’une erreur. Une instruction mal interprétée peut affecter plusieurs applications, un souvenir incorrect peut influencer des tâches ultérieures et un connecteur trop permissif peut exposer davantage de données que nécessaire. L’agent doit donc être considéré comme une composante du système d’information, et non comme un simple assistant conversationnel.


Maîtrisez l’IA Agentique
avec Claude Cowork
Passez de l’IA conversationnelle à l’IA opérationnelle. 2 jours pour automatiser vos tâches complexes — aucune compétence technique requise.
Comment l’agent travaille dans l’entreprise
Le fonctionnement annoncé suit une boucle : l’utilisateur définit un objectif, Gemini Agent rassemble le contexte autorisé, élabore un plan, choisit les modèles et outils adaptés, exécute les étapes puis restitue un résultat et des traces. Google indique que le système peut actuellement mobiliser Gemini et certains modèles Claude, avec d’autres choix prévus ultérieurement.[1]
| Composant | Capacité annoncée | Point à vérifier |
|---|---|---|
| Exécution persistante | Poursuite de tâches dans le cloud, parfois pendant plusieurs heures ou plusieurs jours. | Disponibilité réelle, reprise après erreur et possibilité d’arrêt immédiat. |
| Applications | Workspace, Microsoft 365, Slack et de nombreux services métiers via des connecteurs. | Périmètre exact des données, droits de lecture, d’écriture et de partage. |
| Sous-agents | Création d’agents temporaires pour répartir une mission complexe. | Propagation des erreurs, des permissions et des coûts entre agents. |
| Identité | Identité dédiée pour chaque agent, avec ressources et contexte propres. | Responsable humain, cycle de vie, révocation et traitement des départs. |
| Routage | Sélection de différents modèles selon la tâche. | Transparence du choix, qualité mesurée et règles de transfert des données. |
Pour l’utilisateur, cette architecture peut donner l’impression d’un interlocuteur unique. Pour l’entreprise, elle correspond en réalité à une chaîne composée de modèles, de données, de connecteurs, de services cloud et de politiques de sécurité. L’évaluation doit donc porter sur la tâche complète, et pas uniquement sur la qualité d’une réponse générée.
Pourquoi cela peut transformer l’organisation du travail
Le gain potentiel vient de la réduction des ruptures entre les applications. Un agent peut, par exemple, synthétiser des échanges, retrouver les documents associés, interroger une base de données, préparer une présentation et programmer une réunion. Ces opérations existent déjà séparément, mais leur enchaînement exige habituellement de nombreux transferts manuels.
Le rôle des professionnels se déplace alors de l’exécution de micro-tâches vers la définition d’objectifs, la sélection des sources, le contrôle des exceptions et l’arbitrage. Cette évolution ne signifie pas qu’un agent remplace un poste entier. L’étude ATLAS de Google, fondée sur 15 millions d’interactions professionnelles anonymisées, observe une diffusion de l’IA dans des métiers couvrant une grande partie de l’emploi américain, tout en soulignant que l’automatisation complète de bout en bout reste limitée.[5]
La compétence centrale devient la délégation contrôlée : formuler un résultat observable, distinguer les actions réversibles des décisions sensibles, fixer des seuils de validation et reconnaître les cas où l’agent doit s’arrêter. Une organisation qui automatise un processus mal défini risque surtout d’accélérer ses incohérences.
Ce que les preuves permettent réellement d’affirmer
Google documente une architecture ambitieuse et indique que près de 80 % de ses clients cloud utilisent déjà des produits d’IA, tandis que près de 90 % des entreprises du Fortune 100 utiliseraient Gemini Enterprise. Ces chiffres décrivent l’adoption de l’écosystème Google, pas l’efficacité propre de Gemini Agent. Ils proviennent du fournisseur et ne constituent ni un benchmark indépendant ni une mesure de productivité.[1]
Aucune évaluation publique comparable ne permet encore de mesurer le taux de réussite de l’agent sur des processus réels, la fréquence des reprises humaines, les erreurs silencieuses, les incidents d’autorisation ou le coût d’un résultat effectivement accepté. Les exemples de démonstration montrent ce que le produit cherche à accomplir, mais pas sa fiabilité à grande échelle.
La prudence impose également de distinguer l’agent du modèle. Une meilleure capacité de raisonnement peut améliorer la planification, mais la réussite dépend aussi de la qualité des connecteurs, de l’état des applications, des règles d’accès et des contrôles de sécurité. Dans un workflow long, une petite erreur à chaque étape peut s’accumuler et produire un résultat plausible mais incorrect.

MSc IA Génératives
et Agentiques
Devenez expert des IA génératives et agentiques : LLMs, transformers, déploiement en entreprise. Learning trip Silicon Valley inclus. Titre RNCP niveau 7 (Bac+6).
Identité, permissions, coûts et responsabilité
Google prévoit une identité d’agent fondée sur un identifiant SPIFFE, un registre des agents et outils approuvés, des politiques IAM avec refus par défaut, une passerelle d’exécution et des journaux d’observabilité. Model Armor doit analyser les instructions et les réponses d’outils afin de détecter notamment les injections de prompt et certaines fuites de données.[3]
Ces protections sont pertinentes, mais leur efficacité dépend de la configuration. Un agent ne devrait recevoir que les droits indispensables, pour une durée définie, avec une séparation claire entre lecture et écriture. Les journaux doivent permettre de reconstituer l’objectif, les sources consultées, les outils utilisés, les validations humaines et les effets produits.
Le coût constitue une autre forme de gouvernance. Google annonce des plafonds mensuels, des estimations et une détection des hausses anormales. Le coût total peut néanmoins combiner licences, appels de modèles, exécution, mémoire, connecteurs et supervision humaine. Un indicateur utile n’est donc pas le prix d’une requête, mais le coût par résultat vérifié et accepté.[6]
Sur le plan juridique, l’AI Act européen ne rend pas un agent à haut risque par sa seule autonomie. La qualification dépend de son usage prévu. Lorsqu’un système intervient dans un domaine à haut risque, l’article 14 exige notamment que des personnes puissent surveiller son fonctionnement, interpréter ses résultats, les ignorer ou les remplacer, et interrompre le système. La validation humaine ne doit donc pas être une formalité, mais un pouvoir réel et exercé dans de bonnes conditions.[7][8]
Ce qu’il faudra observer maintenant
La première question sera celle de la disponibilité réelle des fonctions annoncées. Il faudra distinguer les démonstrations, les préversions privées et les capacités effectivement activables dans chaque région, chaque offre et chaque connecteur.
La deuxième concernera les résultats en production : taux de tâches terminées sans correction, temps de contrôle humain, nombre d’actions annulées, incidents de permission, coût par résultat accepté et satisfaction des personnes concernées. Sans ces indicateurs, les gains de productivité restent difficiles à isoler.
La troisième portera sur la dépendance à la plateforme. Plus l’agent accumule de mémoire, de règles et de connexions, plus sa migration devient complexe. La portabilité du contexte, l’export des journaux, l’interopérabilité des outils et la possibilité de remplacer un modèle sans reconstruire le processus deviennent des enjeux industriels.
Gemini Agent marque ainsi une étape significative dans le passage du chatbot à l’agent de travail. Sa portée ne dépendra toutefois pas du nombre d’applications qu’il peut atteindre, mais de la capacité des organisations à lui attribuer une identité limitée, à révoquer ses droits, à comprendre ses actions, à contenir ses coûts et à maintenir une responsabilité humaine clairement identifiable.
Pour aller plus loin
Pour replacer Gemini Agent dans l’évolution des agents professionnels, de leur gouvernance et de leur intégration aux outils de travail, découvrez également ces analyses du blog aivancity.
Sources
[1] Google Cloud. (8 octobre 2026). Welcome to Gemini at Work 2026. Consulter la source
[2] Google Cloud. Gemini Enterprise. Documentation produit, consultée le 12 octobre 2026. Consulter la documentation
[3] Google Cloud. Govern agents in Gemini Enterprise Agent Platform. Consultée le 12 octobre 2026. Consulter la documentation
[4] The Verge. (8 octobre 2026). Google’s Gemini Agent wants to do your work for you. Consulter l’article
[5] Google Research. (Août 2026). AI & Economy ATLAS. arXiv:2608.00038. Consulter la publication
[6] Google Cloud. (2026). Flexible billing and cost controls for agents on Google Cloud. Consulter la source
[7] Commission européenne. AI Act, article 6, classification des systèmes à haut risque. Consulter l’article 6
[8] Commission européenne. AI Act, article 14, contrôle humain. Consulter l’article 14